Sito WordPress Hackerato: Cosa Fare e Come Recuperarlo
Scopri come proteggere e ripristinare il tuo sito WordPress dopo un attacco.
PUBBLICA IL PROGETTO GRATIS
RICEVI MAIL SUI NUOVI PROGETTI
Indice dei contenuti
Scoprire di avere un sito WordPress hackerato rappresenta uno degli scenari più critici per qualsiasi azienda o professionista che gestisce una presenza online. I segnali possono variare: redirect indesiderati verso siti esterni, contenuti spam visibili nelle pagine, avvisi di sicurezza nel browser degli utenti, o notifiche da Google Search Console che segnalano la compromissione. La rapidità di intervento risulta cruciale per limitare i danni, proteggere i dati degli utenti e ripristinare la reputazione del dominio. WordPress, essendo la piattaforma CMS più diffusa al mondo, diventa naturalmente un bersaglio primario per attaccanti che sfruttano vulnerabilità note in plugin obsoleti, temi non aggiornati o credenziali amministrative deboli.
Come riconoscere un sito WordPress compromesso
Identificare tempestivamente i sintomi di un attacco informatico permette di minimizzare l'impatto sulla visibilità, sulla fiducia degli utenti e sui dati aziendali. I segnali variano a seconda della tipologia di compromissione, ma alcuni indicatori risultano ricorrenti e meritano attenzione immediata.
Sintomi visibili agli utenti
Quando un sito WordPress hackerato subisce modifiche evidenti, gli utenti notano comportamenti anomali che compromettono l'esperienza di navigazione:
- Redirect automatici verso siti di phishing, farmaceutici o per adulti
- Pop-up invasivi che compaiono senza essere stati configurati
- Contenuti spam inseriti in pagine esistenti o nuove pagine create automaticamente
- Avvisi del browser che segnalano il sito come non sicuro o potenzialmente dannoso
- Performance degradate con caricamenti lenti o errori di connessione frequenti
Questi sintomi danneggiano la reputazione del brand e possono causare penalizzazioni nei motori di ricerca, come descritto nelle linee guida di Google per webmaster con siti compromessi.
Indicatori tecnici nel backend
Gli amministratori possono rilevare anomalie esaminando l'area di amministrazione e i file del server:
- Nuovi account amministrativi non autorizzati
- Plugin o temi sconosciuti installati di recente
- File modificati nella directory wp-content, wp-includes o nella root
- Processi inusuali che consumano risorse del server
- Voci anomale nel database, soprattutto nelle tabelle wp_users e wp_options
La documentazione ufficiale WordPress per siti hackerati fornisce una checklist dettagliata per verificare la presenza di questi indicatori.

Tipi comuni di attacchi WordPress
Comprendere le modalità di compromissione aiuta a indirizzare correttamente le attività di bonifica e prevenzione. Gli attaccanti utilizzano diverse tecniche, spesso combinandole per massimizzare l'impatto.
Exploit di vulnerabilità note
La maggior parte delle compromissioni sfrutta vulnerabilità pubblicamente documentate in plugin, temi o versioni obsolete di WordPress core. Il database WPScan cataloga migliaia di CVE specifiche per l'ecosistema WordPress, permettendo agli attaccanti di identificare target vulnerabili attraverso scansioni automatizzate.
I plugin con installazioni superiori al milione rappresentano obiettivi prioritari: una singola vulnerabilità può compromettere centinaia di migliaia di siti simultaneamente. Tra il 2024 e il 2026, vulnerabilità critiche in plugin di form builder, SEO e caching hanno generato ondate di compromissioni di massa.
Injection di codice malevolo
Gli attaccanti iniettano codice PHP, JavaScript o SQL per eseguire operazioni non autorizzate:
- SQL Injection per estrarre credenziali dal database
- Cross-Site Scripting (XSS) per rubare sessioni amministrative
- Web shell per mantenere accesso persistente al server
- Malware per SEO spam che genera pagine ottimizzate per keyword commerciali
La guida CISA sulle web shell descrive gli indicatori di compromesso e le tecniche di containment applicabili ai siti WordPress.
Attacchi brute force alle credenziali
I bot tentano migliaia di combinazioni username/password contro wp-login.php e xmlrpc.php. Account amministrativi con password deboli (admin/password, admin/123456) vengono compromessi in pochi minuti. Una volta ottenuto l'accesso, gli attaccanti installano backdoor per garantirsi persistenza anche dopo il cambio delle credenziali.
Procedura di bonifica e ripristino
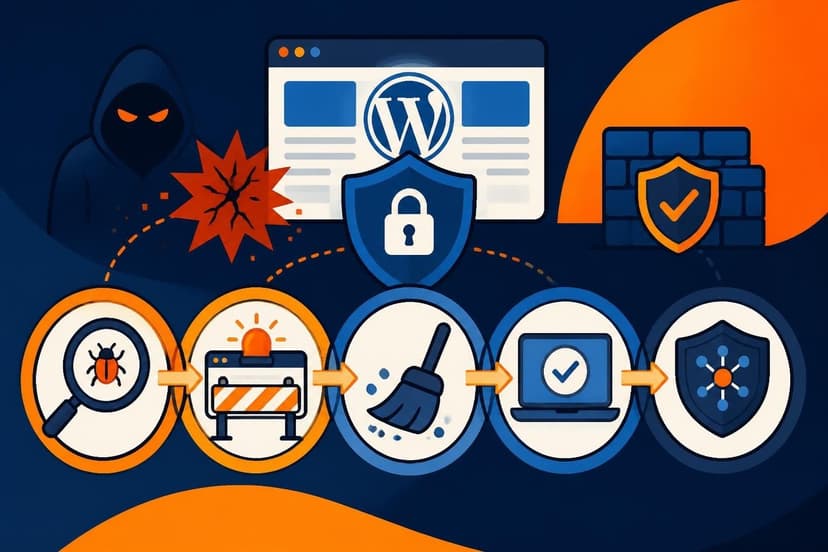
Affrontare un sito WordPress hackerato richiede un approccio metodico che bilancia la rapidità di intervento con la completezza dell'analisi forense. Saltare passaggi può lasciare backdoor attive o perdere informazioni critiche per prevenire futuri attacchi.
Fase 1: Isolamento e analisi
Prima di modificare qualsiasi file, è necessario contenere la minaccia e raccogliere evidenze:
- Attivare la modalità manutenzione per bloccare l'accesso pubblico
- Eseguire backup completo dello stato corrente (file e database) per analisi forense
- Documentare le anomalie riscontrate con screenshot e timestamp
- Controllare i log del server (access.log, error.log) per identificare vettori di attacco
- Raccogliere informazioni dalle notifiche di Google Search Console o hosting provider
La guida SANS sui playbook di incident response descrive come strutturare questa fase in modo professionale.
Fase 2: Identificazione del malware
Localizzare tutti i file compromessi rappresenta la sfida principale. Gli attaccanti nascondono codice malevolo in file apparentemente legittimi:
- Scansione con plugin di sicurezza (Wordfence, Sucuri, iThemes Security)
- Confronto con checksum ufficiali dei file core WordPress
- Ricerca pattern sospetti (eval(), base64_decode(), gzinflate() in contesti inusuali)
- Verifica timestamp dei file modificati di recente
- Analisi del database per script iniettati in post_content, options, o metadata
Le analisi di Malwarebytes sui malware WordPress documentano pattern ricorrenti e tecniche di offuscamento utilizzate dagli attaccanti.
Fase 3: Pulizia e ripristino
La bonifica richiede precisione per evitare di lasciare residui o danneggiare funzionalità legittime:
- Sostituire i file core con copie pulite dalla distribuzione ufficiale WordPress
- Reinstallare plugin e temi scaricandoli nuovamente dal repository ufficiale
- Ripulire il database eliminando utenti non autorizzati, contenuti spam e opzioni sospette
- Rimuovere file non standard dalla root e dalle directory wp-content, wp-includes
- Verificare i file .htaccess e wp-config.php per modifiche non autorizzate
Quando la compromissione risulta estesa o le competenze interne sono limitate, rivolgersi a sviluppatori esperti in sicurezza WordPress accelera il processo e riduce i rischi. Attraverso FreelanceDEV, è possibile richiedere preventivi gratuiti a specialisti italiani per interventi di bonifica e messa in sicurezza.

Fase 4: Cambio credenziali e rafforzamento
Dopo la pulizia, rinnovare tutte le credenziali e applicare misure di hardening:
- Modificare password per tutti gli account WordPress, database, FTP/SFTP, cPanel/Plesk
- Rigenerare salt e chiavi nel file wp-config.php
- Aggiornare WordPress core, plugin e temi alle versioni più recenti
- Eliminare plugin e temi inutilizzati
- Implementare autenticazione a due fattori (2FA) per gli amministratori
La documentazione ufficiale WordPress sul hardening fornisce raccomandazioni tecniche specifiche per amministratori avanzati.
Strategie di prevenzione e protezione
Prevenire è significativamente più economico e meno stressante che rimediare a un sito WordPress hackerato. Un approccio proattivo alla sicurezza riduce drasticamente la superficie di attacco e aumenta la resilienza del sistema.
Aggiornamenti sistematici
La maggioranza delle compromissioni sfrutta vulnerabilità per le quali esistono già patch disponibili. Mantenere aggiornato l'intero stack tecnologico rappresenta la difesa più efficace:
- Abilitare aggiornamenti automatici per WordPress core (minor releases)
- Aggiornare plugin e temi entro 48 ore dalla release di security patch
- Monitorare annunci di sicurezza nelle community e nei feed ufficiali
- Testare aggiornamenti in ambiente di staging prima della produzione
- Documentare le versioni utilizzate per facilitare audit e troubleshooting
Il ENISA Threat Landscape 2025 conferma che la mancata applicazione di patch conosciute rimane tra le prime cause di compromissione dei CMS a livello europeo.
Configurazioni di sicurezza avanzate
Implementare configurazioni che limitano l'esposizione e rallentano gli attaccanti:
| Misura | Implementazione | Beneficio |
|---|---|---|
| Limite tentativi login | Plugin o configurazione server | Blocca brute force |
| Disabilitazione XML-RPC | Plugin o .htaccess | Riduce vettori di attacco |
| Restrizione accesso wp-admin | Whitelist IP o VPN | Limita superficie di attacco |
| File permissions corretti | 644 per file, 755 per directory | Previene scritture non autorizzate |
| Header di sicurezza | CSP, X-Frame-Options, HSTS | Mitiga XSS e clickjacking |
Backup e disaster recovery
Disporre di backup recenti, testati e conservati in location separate permette il ripristino rapido in caso di compromissione irrecuperabile:
- Frequenza: giornaliera per siti con contenuti dinamici, settimanale per siti statici
- Retention: almeno 30 giorni di storico per identificare il punto di compromissione
- Storage: copie off-site (cloud separato, storage fisico) oltre al server di produzione
- Testing: verifica trimestrale della procedura di restore su ambiente di staging
- Automazione: schedulazione automatica per eliminare errori umani
Monitoraggio continuo
Rilevare anomalie nelle fasi iniziali permette di intervenire prima che il danno si estenda:
- Log analysis automatizzata per identificare pattern di attacco
- Monitoring uptime per rilevare downtime sospetti
- File integrity monitoring per notifiche su modifiche non autorizzate
- Scansioni malware programmate con strumenti specializzati
- Alert da Google Search Console per compromissioni rilevate dai crawler
Impatto SEO e recupero della reputazione
Un sito WordPress hackerato subisce conseguenze che vanno oltre l'aspetto tecnico, danneggiando la visibilità organica e la fiducia degli utenti. Google e gli altri motori di ricerca implementano meccanismi di protezione che penalizzano siti compromessi fino alla completa rimozione dall'indice.
Penalizzazioni e deindexing
Quando Google rileva malware, phishing o spam su un sito, applica azioni manuali che riducono drasticamente o azzerano la visibilità:
- Avvisi "Questo sito potrebbe essere stato hackerato" nei risultati di ricerca
- Blocco completo da Chrome e altri browser con schermata di warning
- Rimozione temporanea dalle SERP per proteggere gli utenti
- Perdita di ranking anche dopo la bonifica, fino a ricostruzione della trust
Il recupero richiede tempo: dopo la pulizia completa, è necessario richiedere una revisione tramite Google Search Console. Il processo può richiedere da pochi giorni a diverse settimane, durante le quali il traffico organico rimane compromesso.
Strategie di recupero
Accelerare il ritorno alla normalità richiede azioni coordinate su più fronti:
- Completare la bonifica verificando l'assenza di residui malevoli
- Richiedere revisione tramite Google Search Console e Bing Webmaster Tools
- Comunicare trasparenza agli utenti tramite blog post o comunicati
- Monitorare backlink per identificare link spam da rimuovere o disavow
- Ricostruire contenuti eventualmente sovrascritti o eliminati dagli attaccanti
La documentazione NVD/NIST fornisce dettagli tecnici sulle vulnerabilità specifiche, utili per documentare nella richiesta di revisione le azioni correttive implementate.

Cosa scrivere nel brief per un intervento di bonifica
Quando si richiede supporto professionale per un sito WordPress hackerato, fornire informazioni complete accelera la diagnosi e l'intervento. Un brief efficace dovrebbe includere:
- Cronologia dettagliata: quando sono stati notati i primi sintomi e quali anomalie specifiche
- Accessi disponibili: credenziali WordPress, FTP/SFTP, hosting panel, accesso database
- Backup esistenti: data dell'ultimo backup pulito confermato, location e formato
- Modifiche recenti: plugin, temi o aggiornamenti installati nei 30 giorni precedenti
- Notifiche ricevute: email da Google Search Console, hosting provider, security scanner
- Priorità di business: deadline critiche, impatto commerciale, requisiti di compliance
- Budget disponibile: range di spesa per intervento d'urgenza e hardening successivo
Sviluppatori esperti possono valutare rapidamente la gravità e proporre un piano d'azione mirato. Per progetti più complessi che richiedono ricostruzione parziale o migrazione a infrastrutture più sicure, consultare le risorse disponibili su FreelanceDEV può aiutare a identificare le soluzioni più appropriate.
Quando considerare la ricostruzione completa
In alcuni scenari, il rapporto costo-beneficio favorisce la ricostruzione del sito piuttosto che la bonifica:
- Compromissione profonda con backdoor multiple e difficoltà nell'identificare tutti i vettori
- Codebase legacy con plugin obsoleti non più supportati
- Mancanza di backup puliti verificabili come sicuri
- Performance degradate da infrastruttura inadeguata o hosting condiviso sovraccarico
- Necessità di aggiornamenti strutturali già pianificati (redesign, nuove funzionalità)
La ricostruzione offre l'opportunità di implementare best practice di sicurezza fin dall'inizio, scegliere stack tecnologici moderni e ottimizzare l'architettura informativa. Inserisci il tuo progetto per ricevere preventivi da sviluppatori specializzati in migrazione sicura e ricostruzione WordPress.
Aspetti legali e di compliance
Un sito WordPress hackerato può generare responsabilità legali, specialmente quando vengono compromessi dati personali degli utenti. Il GDPR (Regolamento UE 2016/679) impone obblighi specifici in caso di data breach:
Obblighi normativi
- Notifica al Garante Privacy entro 72 ore dalla scoperta di una violazione che coinvolge dati personali
- Comunicazione agli interessati se la violazione comporta rischi elevati per i diritti e le libertà delle persone
- Documentazione dell'incidente con dettagli su natura, conseguenze e misure adottate
- Registro dei trattamenti aggiornato per riflettere le misure di sicurezza implementate
Responsabilità verso terzi
Se il sito compromesso è stato utilizzato per distribuire malware, phishing o attaccare altri sistemi, possono emergere responsabilità civili o penali. Documentare tempestivamente l'incidente e le azioni correttive diventa cruciale anche per eventuali contenziosi.
Scelta dell'hosting e infrastruttura sicura
L'hosting rappresenta la prima linea di difesa contro molti attacchi. Provider di qualità implementano misure di sicurezza a livello infrastrutturale che riducono significativamente i rischi:
- Web Application Firewall (WAF) che filtra traffico malevolo prima che raggiunga WordPress
- Isolamento account tramite containerizzazione o virtualizzazione
- Scansioni malware automatiche con notifiche proattive
- Backup automatici con retention configurabile e restore semplificato
- Aggiornamenti gestiti per PHP, MySQL e software di sistema
- Supporto tecnico specializzato in sicurezza WordPress
Hosting condiviso economico spesso manca di queste protezioni, aumentando l'esposizione. VPS gestiti, hosting WordPress dedicato o infrastrutture cloud configurate correttamente offrono maggiore resilienza.
Formazione del team e cultura della sicurezza
Il fattore umano rimane critico: amministratori con scarsa consapevolezza security rappresentano una vulnerabilità significativa. Investire in formazione produce benefici misurabili:
- Workshop su social engineering per riconoscere tentativi di phishing
- Policy sulle password con gestori dedicati e rotazione periodica
- Procedure operative standard per aggiornamenti, installazione plugin, gestione utenti
- Simulazioni di incident response per verificare la preparazione del team
- Audit periodici delle configurazioni e delle practice adottate
Organizzazioni che operano su più siti WordPress traggono particolare vantaggio da processi standardizzati e automazione della security compliance.
Strumenti e risorse per amministratori
Implementare un toolkit di strumenti professionali semplifica il monitoraggio continuo e la risposta rapida agli incidenti:
- Plugin di sicurezza: Wordfence, Sucuri Security, iThemes Security Pro
- Scanner esterni: Sucuri SiteCheck, Qualys SSL Labs, SecurityHeaders.com
- Gestione aggiornamenti: MainWP, ManageWP, InfiniteWP per gestione centralizzata
- Monitoring uptime: UptimeRobot, Pingdom, StatusCake
- Password manager: 1Password, Bitwarden, LastPass per team
- 2FA/MFA: Google Authenticator, Authy, hardware token per account critici
Configurare correttamente questi strumenti e interpretarne gli alert richiede competenza tecnica. Per chi gestisce siti di piccole-medie dimensioni, esternalizzare il monitoraggio a professionisti freelance specializzati può risultare più efficiente.
Costi di bonifica e prevenzione
Quantificare l'investimento necessario aiuta a pianificare budget adeguati e giustificare spese preventive. I costi variano significativamente in base alla complessità:
Bonifica di emergenza:
- Intervento base (rimozione malware singolo): €300-€800
- Bonifica completa con hardening: €800-€2.500
- Forensics e ricostruzione complessa: €2.500-€10.000+
Prevenzione annuale:
- Hosting sicuro (managed WordPress): €200-€1.200/anno
- Plugin premium di sicurezza: €100-€500/anno
- Monitoring e manutenzione: €500-€3.000/anno
- Backup professionali off-site: €100-€600/anno
Il costo di un sito WordPress hackerato non bonificato include perdite indirette significative: mancati ricavi durante il downtime, danno reputazionale, penalizzazioni SEO durature, potenziali sanzioni GDPR. L'investimento in prevenzione risulta invariabilmente inferiore ai costi di remediation post-incidente.
Migrazione a piattaforme più sicure
Alcune organizzazioni, dopo ripetute compromissioni, valutano la migrazione da WordPress verso alternative percepite come più sicure. La decisione richiede analisi costi-benefici realistica:
Alternative considerate:
- CMS headless (Strapi, Contentful) con frontend decoupled
- Static site generator (Hugo, Jekyll, Gatsby)
- Piattaforme managed (Webflow, Squarespace)
- CMS enterprise (Drupal, AEM)
WordPress correttamente configurato e mantenuto offre sicurezza comparabile. Il problema raramente risiede nel CMS stesso, ma nella gestione (plugin obsoleti, password deboli, hosting inadeguato). Migrare senza risolvere le cause profonde trasferisce semplicemente le vulnerabilità altrove.
Proteggere un sito WordPress hackerato richiede competenza tecnica, tempestività d'intervento e implementazione di strategie preventive durature. La combinazione di aggiornamenti sistematici, configurazioni di sicurezza avanzate, backup verificati e monitoraggio continuo riduce drasticamente i rischi di compromissione. Quando la gestione interna risulta insufficiente o si necessita di supporto specializzato per bonifica e hardening, FreelanceDEV connette aziende italiane con sviluppatori esperti in sicurezza WordPress. La piattaforma permette di ricevere preventivi gratuiti da professionisti qualificati, selezionare il freelance più adatto al progetto e ripristinare rapidamente la sicurezza e la reputazione del sito.
PUBBLICA IL PROGETTO GRATIS
RICEVI MAIL SUI NUOVI PROGETTI